Neste artigo
Os dados do ano descrevem outra coisa.
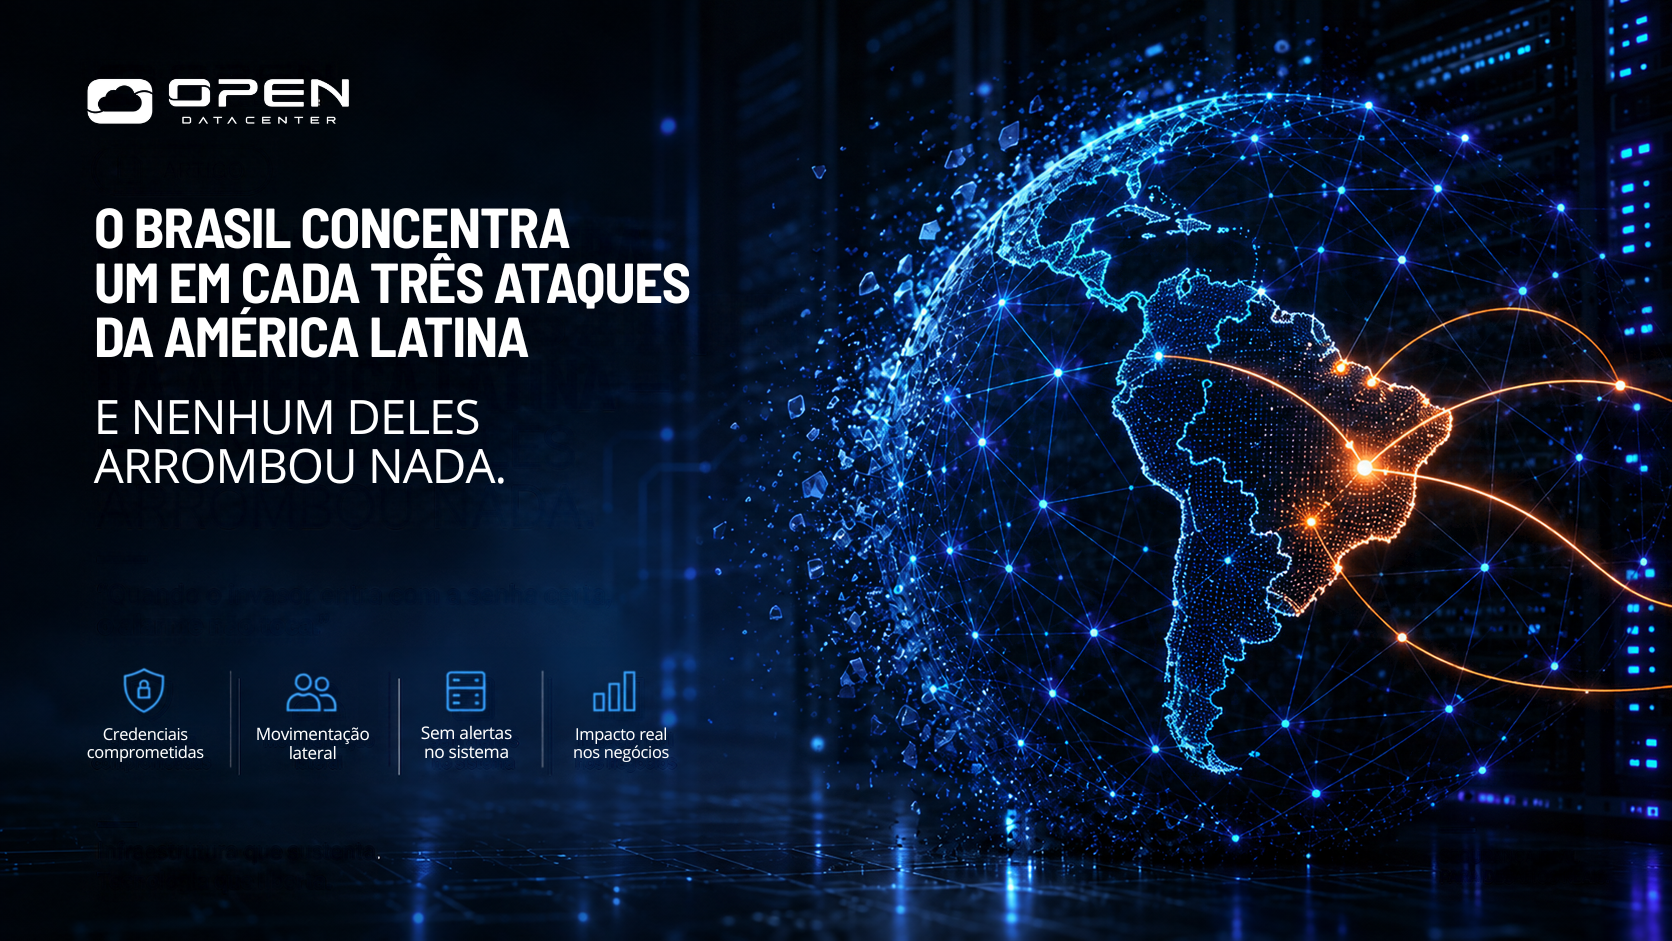
A resposta curta para quem chegou aqui procurando: a maior parte das invasões bem-sucedidas hoje não rompe nenhuma barreira. Ela entra com credencial legítima, obtida antes, e se move dentro do ambiente sem gerar um único alerta, porque, do ponto de vista do sistema, nada de anormal aconteceu.
O recorte brasileiro
Entre janeiro e o início de julho de 2026, o Brasil registrou 99 ataques de ransomware. É 67% de tudo o que foi contabilizado ao longo de 2025 inteiro, que fechou com 147 casos, em pouco mais da metade do tempo.
O país concentra 36,3% dos 273 ataques identificados na América Latina, bem à frente do México, com 67, e da Argentina, com 31.
E os setores mais atingidos não são os que a intuição sugere:
- Serviços corporativos: 27,3%
- Indústria: 14,1%
- Educação: 11,1%
- Agronegócio: 9,1%
- Saúde: 7,1%
Fonte: Vision Cybersecurity, spin-off da ISH Tecnologia, com monitoramento de grupos criminosos voltados à extorsão.
O setor financeiro, que ocupa o imaginário coletivo quando o assunto é ataque, não lidera. Quem lidera é o prestador de serviço corporativo: empresa de operação crítica, com contrato a cumprir, e estrutura de segurança dimensionada para uma realidade anterior.
Por onde o ataque realmente entra
Aqui está o ponto que muda a conversa.
Pelo quarto ano consecutivo, o phishing lidera como vetor inicial de violações, segundo o Cost of a Data Breach 2026 da IBM. E o comprometimento via cadeia de fornecedores é o fator isolado que mais eleva o custo final de um incidente.
O que esses dois vetores têm em comum é decisivo: nenhum dos dois arromba nada.
O phishing entrega uma credencial real. O ataque via fornecedor entra por um acesso que a própria empresa autorizou. Em ambos os casos, o que o sistema registra não é uma tentativa de invasão. É um login normal, dentro do horário, com a senha correta.
Não existe alerta de “porta forçada” quando a chave é legítima. Existe log de acesso comum.
O que acontece depois da entrada
É neste ponto que a maior parte das arquiteturas de segurança fica cega.
A defesa tradicional foi desenhada em torno de uma fronteira: dentro é confiável, fora é suspeito. Toda a inspeção acontece na borda. Fazia sentido quando a operação inteira cabia em um prédio e o tráfego relevante de fato cruzava aquele limite.
Hoje há aplicação em nuvem, acesso remoto, integração com fornecedor, dispositivo pessoal e API de terceiro na mesma malha. O tráfego que importa não cruza mais a borda: ele circula dentro dela.
Então o invasor que entrou com credencial válida se movimenta em um espaço onde ninguém está inspecionando. Ele mapeia a rede, identifica onde estão os dados relevantes, entende a rotina de backup e escolhe o momento de agir. Tudo isso usando ferramentas administrativas que já existiam no ambiente, porque a operação precisa delas para funcionar.
O ransomware que se manifesta em um dia é o desfecho de um processo que começou meses antes. A criptografia é o fim, não o começo.
O que mudou na régua de responsabilidade
Enquanto o vetor de ataque se sofisticava, a moldura legal também mudou.
Em agosto de 2025, os Decretos nº 12.572 e nº 12.573 elevaram a cibersegurança ao status de segurança nacional e formalizaram a transição de um modelo de autorregulação voluntária para regulação estatal. A Estratégia Nacional de Cibersegurança (E-Ciber) que os acompanha trata governança centralizada e soberania de dados como objetivos de país.
Na prática, isso significa que o risco cibernético deixou de ser um item técnico dentro do orçamento de TI e virou risco jurídico, financeiro e reputacional, do tipo que a diretoria responde.
O que fazer com isso
Se o ataque não arromba, reforçar a barreira resolve pouco. O que muda o resultado é o que acontece do lado de dentro:
- Inspecionar o tráfego interno, não só o da borda. Se a análise para no perímetro, toda a movimentação lateral é invisível por definição, não por falha da ferramenta, mas por desenho.
- Tratar credencial válida como hipótese, não como garantia. Autenticação multifator, segmentação de rede e privilégio mínimo reduzem o alcance de uma credencial comprometida.
- Inspecionar a aplicação, não apenas a conexão. Requisição maliciosa chega por porta legítima. É a camada de aplicação que revela a intenção.
- Revisar regra que envelheceu. Liberação criada para um projeto de dois anos atrás, sem data de expiração, é hoje uma porta aberta com aparência de política.
- Auditar o acesso de terceiros. Cada integração é uma credencial a mais em um ambiente sobre o qual você não tem governança.
Nenhum desses cinco itens é uma compra. Os cinco são operação contínua.
Onde a OPEN entra
O OPEN Firewall foi desenhado para essa realidade: IPS e WAF integrados, inspeção do tráfego interno e não apenas da borda, análise de requisição de aplicação antes que ela alcance o servidor, e regras sob gestão contínua do time da OPEN, com suporte 24/7 e SLA com penalidade contratual.
A diferença não está na ferramenta. Está em haver alguém revisando o que ela vê.
Infraestrutura que sustenta. Tecnologia que liberta.
Se um acesso legítimo estivesse sendo usado de forma indevida no seu ambiente agora, o que na sua arquitetura perceberia?
#Cibersegurança #Firewall #Ransomware #ZeroTrust #SegurançaDaInformação #GestãoDeTI #LGPD #OPENDatacenter